DNSSEC: ako funguje bezpečná kontrola správ v doménovom systéme (DNS)
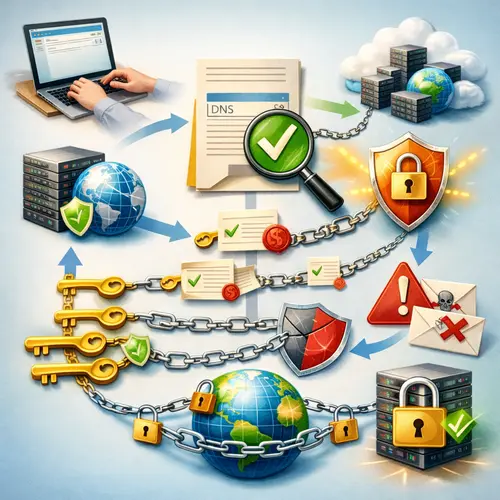
Článok vysvetľuje, čo je DNSSEC, prečo ho vytvorili, ako technicky overuje pravosť záznamov DNS, aké útoky bráni, aké má limity a aké kroky môžu urobiť bežní používatelia aj správcovia domén.
DNSSEC (Domain Name System Security Extensions) je súbor rozšírení protokolu DNS, ktorého cieľom je zabezpečiť, že odpoveď na dotaz DNS (napríklad „aká je IP adresa example.com?“) pochádza od oprávneného zdroja a nebola počas prenosu premenená. Základný DNS protokol bol navrhnutý na jednoduché prekladanie mien na adresy, ale neprinášal ochranu proti manipulácii — útočník mohol odpoveď sfalšovať (cache poisoning), nasmerovať vás na falošný server a tým napríklad odcudziť prihlasovacie údaje alebo distribuovať škodlivý obsah. DNSSEC tento problém rieši pridaním digitálnych podpisov ku DNS záznamom, čím umožňuje resolverom (napr. vášmu poskytovateľovi internetových služieb alebo verejnému DNS serveru) overiť integritu a autenticitu odpovedí.
Ako DNSSEC funguje v praxi: namiesto iba posielania záznamov DNS (A, AAAA, MX a pod.) doménový server v zóne generuje k nim kryptografické podpisy (záznamy RRSIG). Tieto podpisy sú vytvorené pomocou súkromného kľúča správy zóny. Verejný kľúč tejto zóny je uložený v DNS ako DNSKEY, a overenie podpisu spočíva v matematickej kontrole podpisu pomocou tohto verejného kľúča. Aby resolver vedel, že verejný kľúč je dôveryhodný, musí existovať prepojenie dôvery v hierarchii DNS — to zabezpečuje tzv. reťaz dôvery (chain of trust). Prevádzkovateľ nadradenej zóny (napr. doména .sk alebo samotný root) uverejní v svojej zóne DS (Delegation Signer) záznam, ktorý odkazuje na DNSKEY podpísanej podzóny. Ak sú všetky úrovne podpísané až po koreň (root), má resolver cestu dôvery od známeho koreňového trust anchor (koreňový verejný kľúč) až po konkrétnu doménu.
Čo DNSSEC chráni: primárne bráni útokom typu cache poisoning a spoofingu DNS. Ak útočník zmení DNS odpoveď, podpis už nebude zodpovedať a validačný resolver odpoveď odmietne. DNSSEC však nezabezpečuje súkromie dotazov ani nešifruje komunikáciu; na to slúžia iné technológie ako DNS over HTTPS (DoH) alebo DNS over TLS (DoT).
Obmedzenia a problémy: DNSSEC nie je všeliek. Neposkytuje šifrovanie ani anonymitu, teda niebráni sledovaniu toho, že dotaz bol zaslaný — iba overuje pravosť odpovede. Zavedenie DNSSEC zvyšuje zložitosť správy domény: vyžaduje generovanie a bezpečné uchovávanie súkromných kľúčov, správne publikovanie DS záznamov u registrátora, občasné rollovery kľúčov a starostlivosť o TTL hodnoty. Chybná konfigurácia môže spôsobiť, že doména bude „nevalidovateľná“ a niektoré resolvery ju nebudú môcť načítať, čo vedie k výpadkom služieb. Tiež niektoré staršie alebo zle nastavené resolvery DNSSEC validáciu nemusí podporovať, takže prínos je závislý od implementácie na strane používateľov a ISP.
Ako zistiť, či doména používa DNSSEC: existujú online nástroje a kontrolky (DNSSEC analyzátory), ktoré zobrazia, či je zóna podpísaná a či má správne publikované DS záznamy v rodičovskej zóne. Tiež niektoré verejné DNS resolveri (ako Google Public DNS či Cloudflare) indikujú v odpovediach, keď overenie zlyhá alebo je úspešné.
Pre používateľov: pri bežnom surfovaní si tohto mechanizmu väčšinou nevšimnete. Najdôležitejšie je používať dôveryhodné resolvery, ktoré DNSSEC validáciu vykonávajú — vtedy dostanete ochranu proti podvrhnutiu DNS v okamihu, keď sa niečo pokúsi smerovať vašu prevádzku na zlé miesto. Ak máte možnosť zmeniť DNS v nastavení routera alebo zariadenia, vyberte resolver, ktorý DNSSEC podporuje a má dobrú reputáciu. Doplnkové riešenia na ochranu sú DoH/DoT, ktoré skryjú obsah dotazov pred miestnymi pozorovateľmi, no neznamenajú náhradu za DNSSEC.
Pre správcov domén: nasadenie DNSSEC zahŕňa viacero krokov — podpísanie zóny (generovanie KSK a ZSK kľúčov, podpisanie záznamov), publikovanie DNSKEY a RRSIG, následné vloženie DS záznamu u registrátora, nastavenie politiky rolloveru kľúčov a monitoring validácie. Odporúča sa automatizovať proces kľúčových rolloverov a zálohovať privátne kľúče na bezpečné miesto. Pred plným spustením je dobré vykonať testovanie na neprodukčnej zóne alebo použiť tzv. „test signing“. Registrátori a DNS hostingové služby často ponúkajú podporu pre DNSSEC, takže je rozumné využiť ich nástroje.
Vývoj a histórie: koreň DNS bol podpísaný v roku 2010, čo umožnilo vytvorenie kompletných reťazí dôvery pre podpísané domény. Odvtedy sa podpora rozširuje, hoci adopcia nie je univerzálna — nie všetky top-level domény (TLD) alebo menšie registrátori DNSSEC aktívne podporujú. Okrem toho prebiehajú paralelné snahy o zvýšenie súkromia DNS (DoH/DoT) a nové návrhy, ktoré kombinujú overenie pravosti a ochranu súkromia.
Zhrnutie: DNSSEC pridáva do starého DNS mechanizmus dôvery cez digitálne podpisy a reťaz dôvery, čím významne znižuje riziko presmerovania používateľov na falošné servery. Nevyhnutnosťou je jeho správne nastavenie a podpora na oboch stranách — u vlastníka zóny aj u resolvera. Pre bežného používateľa je dôležité používať poskytovateľov DNS, ktorí validáciu vykonávajú, a pre správcov domén zvážiť nasadenie DNSSEC ako súčasť komplexnej stratégie bezpečnosti.