DNS (systém doménových mien): čo to je a ako funguje
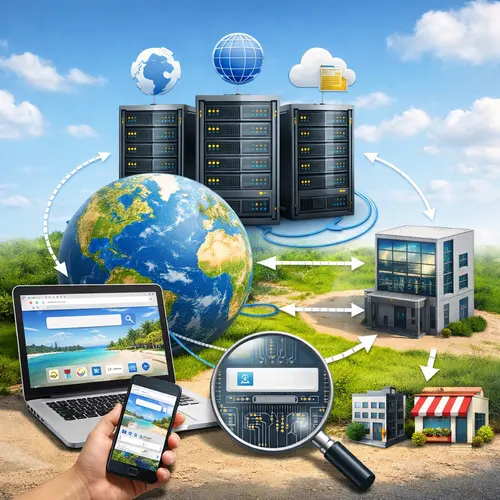
Krátky prehľad o tom, čo je DNS, ako prekladá doménové mená na IP adresy, aké typy DNS záznamov existujú, čo je cache a TTL, bezpečnostné riziká (DNSSEC, DoH/DoT) a praktické tipy pre používateľov i správcov.
DNS (Domain Name System) je základná infraštruktúra internetu, ktorá prekladá ľahko zapamätateľné doménové mená (napr. www.priklad.sk) na číselné IP adresy, ktoré používajú počítače na vzájomnú komunikáciu. Bez DNS by sme si museli pamätať dlhé reťazce čísel – to by výrazne sťažilo používanie webu, e‑mailu a ďalších sieťových služieb.
Ako DNS funguje v praxi
Keď zadáte do prehliadača adresu webu, váš počítač (klient) požiada DNS resolver o preklad domény na IP adresu. Resolver je zvyčajne poskytovaný poskytovateľom internetu (ISP) alebo nastavený manuálne (napríklad Google DNS alebo Cloudflare). Resolver komunikuje s viacerými typmi DNS serverov v hierarchii, kým nájde požadovanú informáciu:
- Koreňové servery: prvý krok v hierarchii, odpovedajú na dotazy o najvyšších úrovniach domén (TLD) ako .com, .sk, .org.
- TLD servery: pre konkrétnu koncovku (napr. .sk) smerujú dotaz ďalej k autoritatívnym serverom.
- Autoritatívny DNS server: tento server obsahuje konečné záznamy pre danú doménu (A, AAAA, MX, NS, CNAME atď.) a vráti IP adresu alebo inú potrebnú informáciu.
DNS cache a TTL
Aby sa znížila záťaž na servery a zrýchlilo načítanie stránok, DNS odpovede sa uložia do cache – krátkodobej pamäte u resolvera alebo vo vašom zariadení. Každý DNS záznam má hodnotu TTL (Time To Live), ktorá určuje, ako dlho môže byť záznam v cache predtým, než sa musí znova overiť. Nižší TTL znamená rýchlejšiu obnovu pri zmene záznamov, ale aj väčší počet dotazov na servery. Vyšší TTL znižuje záťaž, no spomaľuje aktualizáciu pri zmene konfigurácie.
Hlavné typy DNS záznamov (prehľad)
- A: mapuje doménu na IPv4 adresu.
- AAAA: mapuje doménu na IPv6 adresu.
- CNAME: alias jednej domény na inú doménu.
- MX: špecifikuje mail servery pre doménu.
- NS: určuje autoritatívne nameservery pre doménu.
- TXT: textové záznamy, často používané pre overenie (SPF, DKIM) alebo služby.
- SOA: základné informácie o zóne, vrátane sériového čísla a TTL.
Bežné problémy a ich riešenie
- Nie je možné načítať web: môže pomôcť vyčistiť DNS cache na počítači a v routeri, alebo skúsiť iný DNS server.
- Zmena DNS záznamov sa neprejaví okamžite: spôsobené cache a TTL. Pri plánovaných zmenách sa odporúča dočasne znížiť TTL.
- Chybný alebo chýbajúci záznam MX spôsobí problémy s doručovaním e‑mailov.
Bezpečnosť DNS
DNS nie je z návrhu bezpečný – pôvodne neobsahoval overenie autenticity odpovedí. Preto vznikli hrozby ako DNS spoofing (podvrhnutie odpovede) alebo cache poisoning (vkladanie falošných záznamov do cache). Dôležité bezpečnostné opatrenia:
- DNSSEC (DNS Security Extensions): pridáva digitálne podpisy k DNS záznamom, vďaka čomu môže resolver overiť, či odpoveď pochádza od autorizovaného zdroja a nebola zmenená. DNSSEC však nevyrieši súkromie dotazov (len ich integritu).
- DoH (DNS over HTTPS) a DoT (DNS over TLS): šifrujú DNS dotazy medzi klientom a resolverom, čím zvyšujú súkromie a bránia odpočúvaniu a manipulácii s dotazmi v sieti.
- Monitorovanie a alerting: správcovia by mali sledovať neobvyklé zmeny v DNS záznamoch a mať nastavené notifikácie pri aktualizáciách.
Súkromie a výber DNS servera
DNS dotazy sú citlivé, lebo odhaľujú, aké stránky navštevujete. Ak používate DNS server poskytovateľa internetu, tento môže zaznamenávať vaše dotazy. Alternatívy s vyšším zameraním na súkromie sú napríklad Cloudflare (1.1.1.1), Google (8.8.8.8) alebo OpenDNS. Pri výbere zvážte: rýchlosť, spoľahlivosť, politiku ochrany súkromia a podporu DoH/DoT.
Praktické tipy pre používateľov a správcov
- Ak stránka nefunguje, skúste clear cache a ping alebo nslookup/dig pre diagnostiku.
- Pri presune webu alebo zmene hostingu znížte TTL aspoň deň-dva dopredu, aby sa zmeny rýchlejšie šírili.
- Používajte DNSSEC, ak je to možné, hlavne pri kritických doménach.
- Pre doménu nastavte správne MX a SPF/TXT záznamy, aby ste minimalizovali riziko zlyhania e‑mailu alebo označenia za spam.
- Zvážte monitorovanie dostupnosti DNS a zálohu autoritatívnych nameserverov (viacero poskytovateľov alebo geograficky rozmiestnené servery).
Ako overiť DNS konfiguráciu
Na diagnostiku môžete použiť príkazy ako nslookup, dig alebo webové nástroje, ktoré ukážu aktuálne A, MX, NS a další záznamy. Pre kontrolu podpory DNSSEC existujú špecializované testy a kontroly.
DNS je tichý a neviditeľný hrdina internetu: bez neho by web, e‑mail a väčšina služieb bola oveľa menej použiteľná. Zároveň je to oblasť, v ktorej malé chyby alebo bezpečnostné diery môžu mať veľké následky, preto stojí za to rozumieť jeho princípom a venovať pozornosť správnej konfigurácii a ochrane.