Passkeys (FIDO2/WebAuthn): čo to je a prečo nahrádzajú heslá
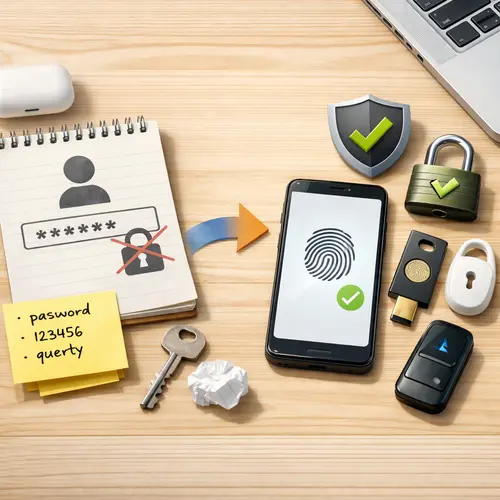
Passkeys sú moderný spôsob prihlasovania bez tradičného hesla, založený na verejno‑súkromnom kryptografickom páre (FIDO2/WebAuthn). Sú odolné proti phishingu, jednoduchšie na používanie a dajú sa synchronizovať medzi zariadeniami.
Heslá sú nepraktické: ľudia používajú slabé alebo rovnaké heslá, často ich zabúdajú a sú zraniteľné voči phishingu. Passkeys (tiež nazývané „heslá bez hesla“) prinášajú bezpečnejší a pohodlnejší nástroj na prihlásenie. Základný princíp je jednoduchý: miesto toho, aby ste webu dôverovali heslom, vytvorí vaše zariadenie pri registrácii na stránke pár kľúčov — súkromný kľúč zostáva v zariadení a verejný kľúč sa uloží na serveri služby. Pri opätovnom prihlásení služba požiada zariadenie o digitálny podpis výzvy; ak podpis súhlasí s verejným kľúčom na serveri, prihlásenie prebehne bez zadávania hesla.
Ako to funguje technicky a prečo je to bezpečné
- Verejný a súkromný kľúč: Pri registrácii zariadenie vytvorí kryptografický pár. Súkromný kľúč nikdy neopustí zariadenie (ani server ho nepozná). Verejný kľúč slúži na overenie podpisu.
- WebAuthn a FIDO2: WebAuthn je štandard pre webové API, ktoré umožňuje vytvárať a používať passkeys priamo v prehliadači. CTAP/FIDO2 opisuje, ako komunikujú hardvérové tokeny (napr. YubiKey) s prehliadačom a serverom.
- Origin‑bound (viazané na web): passkey je naviazaný na konkrétny „origin“ (doménu). To znamená, že útočník, ktorý sa snaží nalákať používateľa na falošnú stránku (phishing), nedokáže získať platný podpis pre inú doménu.
- Biometria alebo PIN ako lokálne potvrdenie: Súkromný kľúč sa často použije len po odblokovaní zariadenia biometricky (Face ID, odtlačok) alebo PINom. To zvyšuje bezpečnosť a zároveň je pohodlné.
Výhody pre bežného používateľa
- Odolnosť voči phishingu: Útočník sa nemôže prihlásiť len s fingovanou prihlasovacou stránkou, pretože podpis funguje len s originom, pre ktorý bol passkey vytvorený.
- Žiadne zapamätávanie zložitých hesiel: Už netreba vymýšľať ani skladovať dlhé heslá.
- Rýchle a pohodlné prihlásenie: Systém použije biometrické overenie alebo PIN, často stačí len face/odtlačok.
- Menej rizika pri úniku dát zo servera: ak sa databáza služieb dostane do rúk útočníkom, verejné kľúče nie sú použiteľné na prihlásenie bez súkromného kľúča.
Nevýhody a na čo si dať pozor
- Strata zariadenia: ak stratíte jediný telefón bez zálohy passkeys, môžete mať problémy s prihlásením. Preto je dôležité mať zálohy alebo alternatívne metódy.
- Závislosť na synchronizácii: Mnohé riešenia používajú cloud sync (Apple iCloud Keychain, Google Password Manager) na prenášanie passkeys medzi zariadeniami. To je pohodlné, ale vyžaduje dôveru v poskytovateľa cloudu a jeho bezpečnostné opatrenia.
- Rozšírenie prijatia: nie všetky weby a služby podporujú passkeys ešte dnes. Pre niektoré účty budete mať stále klasické heslo alebo 2FA.
- Komplexnejšie obnovovanie prístupu: Ak cloud sync nie je nastavený, obnovovanie prístupu môže vyžadovať kontaktnú podporu služby, čo nie je vždy rýchle.
Praktické scenáre používania
- Mobilné telefóny: iPhone s iCloud Keychain a Face ID alebo Android s Google Passkeys umožňujú vytvárať a synchronizovať passkeys medzi zariadeniami používateľa. Pri registrácii na webe alebo v appke stačí zvoliť možnosť „Prihlásiť sa passkey“.
- Počítač so samostatným heslom: Desktop môže používať Windows Hello (biometria/PIN) alebo externý bezpečnostný token (YubiKey) ako uložené zariadenie pre passkeys.
- Hardvérové tokeny: Pre maximum bezpečnosti používať fyzický bezpečnostný kľúč, ktorý podporuje FIDO2. Ten je nezávislý od cloudu a je ideálny pre citlivé účty.
Ako začať a dobré praktiky
- Skontrolujte služby: Prihláste sa do účtov (e‑mail, sociálne siete, banky) a hľadajte možnosť „Passkey“, „Bez hesla“ alebo „Security key“. Postup registrácie vás prevedie vytvorením passkey.
- Zapnite cloud sync bezpečne: Ak používate iPhone alebo Android, zapnite oficiálnu synchronizáciu passkeys (iCloud Keychain, Google Account). Uistite sa, že máte silné heslo do účtu cloudu a zapnuté dvojfaktorové overenie.
- Zálohujte: Pre dôležité účty zvážte registráciu aj sekundárnej možnosti (napr. hardvérový token) alebo mať passkey synchronizovaný do viacerých zariadení.
- Ponechajte alternatívy: Neodstraňujte staré metódy úplne, kým nebudete mať istotu, že passkeys fungujú vo všetkých vašich dôležitých službách.
- Buďte obozretní pri obnovovaní: Pri strate zariadenia postupujte podľa oficiálnych postupov služby; vyvarujte sa podozrivým „pomocníkom“, ktorí by chceli získať váš prístup.
Budúcnosť prihlasovania
Passkeys sú navrhnuté tak, aby postupne nahradili tradičné heslá: sú bezpečnejšie, jednoduchšie a lepšie chránené proti bežným útokom. Vďaka štandardom WebAuthn a FIDO2 už veľké firmy a prehliadače prijímajú túto technológiu. Pre bežného používateľa to znamená menej starostí s heslami a väčšiu ochranu súkromia, ak dodrží základné pravidlá zálohovania a ochrany svojich zariadení.
Ak chcete byť pripravení: skúste si kdekoľvek zapnúť passkeys tam, kde to služba ponúka, zabezpečte svoj účet do cloudu a majte aspoň jednu záložnú metódu prihlásenia pre prípad straty zariadenia.