OAuth 2.0: Ako funguje bezpečné prihlásenie a zdieľanie prístupu
Článok vysvetľuje, čo je OAuth 2.0, aké sú jeho základné komponenty a toky (flows), prečo sa používa pri prihlasovaní cez Google/Facebook, aké sú bezpečnostné riziká a praktické rady pre používateľov i vývojárov.
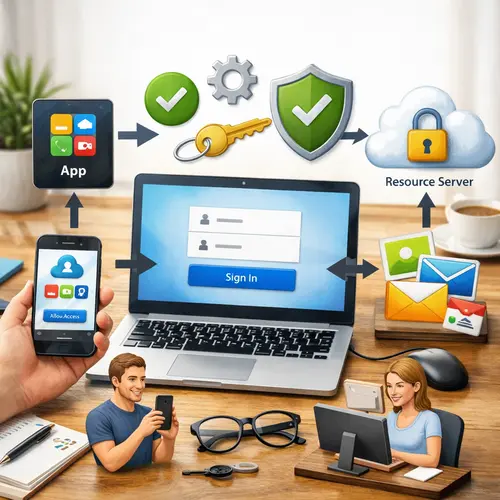
OAuth 2.0 je štandardný protokol, ktorý umožňuje aplikáciám získať obmedzený prístup k zdrojom používateľa na inom serveri bez toho, aby museli poznať používateľovo heslo. Používa sa napríklad pri tlačidlách „Prihlásiť sa cez Google/Facebook“ alebo keď aplikácia žiada povolenie čítať váš kalendár alebo posielať e‑maily vaším menom. Dôležité je rozlíšiť dve veci: autentifikácia (potvrdenie identity používateľa) a autorizácia (udeľovanie práva na prístup k zdrojom). OAuth je primárne o autorizácii; autentication často rieši rozšírenie OpenID Connect (OIDC), ktoré nadstavuje OAuth pre bezpečné prihlasovanie.
Základné úlohy a pojmy, ktoré treba poznať:
- Resource Owner (vlastník zdrojov): zvyčajne používateľ, ktorý vlastní údaje (napr. e‑mail, fotky).
- Client (klient): aplikácia, ktorá žiada prístup (napr. mobilná appka, webová služba).
- Authorization Server (autorizujúci server): server, ktorý overí používateľa a vydá prístupové tokeny (napr. Google, Facebook).
- Resource Server (server so zdrojmi): miesto, kde sú uložené chránené dáta a ktoré prijíma tokeny na autorizáciu požiadaviek.
- Access token (prístupový token): krátkodobý dôkaz, že klient má oprávnenie pristupovať k určitým zdrojom.
- Refresh token (obnovovací token): dlhšie platný token, ktorý umožní klientovi získať nový access token bez opätovného zásahu používateľa.
- Scope (rozsah): povolenia, ktoré klient žiada (napr. čítať kontakty, posielať správy).
Bežné toky (flows) a kedy sa používajú:
- Authorization Code Flow: najbezpečnejší pre webové a mobilné aplikácie. Klient presmeruje používateľa na autorizujúci server, používateľ sa prihlási a odsúhlasí povolenia. Server vráti krátky autorizačný kód, ktorý klient vymení za access a refresh token. Pre mobilné a natívne aplikácie je dôležité používať PKCE (Proof Key for Code Exchange), ktoré bráni odchytu kódu.
- Client Credentials Flow: vhodný pre server‑to‑server komunikáciu bez používateľského kontextu (napr. automatizované služby). Klient priamo žiada token pri overení svojich údajov.
- Device Authorization Flow: určený pre zariadenia bez prehliadača (TV, herné konzoly). Používateľ na inom zariadení navštívi URL, zadá kód a autorizuje prístup.
- Implicit Flow: kedysi používaný pre single‑page aplikácie (SPA), dnes sa kvôli bezpečnosti odporúča jeho vynechanie a použitie Authorization Code Flow s PKCE.
- Resource Owner Password Credentials (ROPC): klient priamo zbiera heslo používateľa a vymieňa ho za token — dnes sa považuje za nebezpečnú prax a mali by sa jej vyhýbať.
Ako to vyzerá pre používateľa v praxi:
Otvárate novú aplikáciu a kliknete „Prihlásiť sa cez Google“. Aplikácia vás presmeruje na Google, kde sa prihlásite (alebo ste už prihlásení), Google zobrazí, čo aplikácia žiada (napr. prístup k e‑mailom) a vy odsúhlasíte. Google vydá aplikácii tokeny; aplikácia teraz môže vykonávať povolené akcie bez toho, aby poznala vaše heslo.
Bezpečnostné riziká a opatrenia:
- Únik access tokenu: ak útočník získa token, môže dočasne pristupovať k vašim dátam. Preto sú tokeny väčšinou krátkodobé.
- Zneužitie refresh tokenu: refresh tokeny umožňujú dlhodobý prístup — treba ich bezpečne ukladať a obmedzovať.
- Phishing: podvodné aplikácie môžu napodobniť autorizujúci server. Vždy si overujte URL a názov služby, ktorej poskytujete prístup.
- Neopatrné scopy: dávať aplikáciám viac práv, než potrebujú, zvyšuje riziko zneužitia.
- Odporúčané opatrenia: používať HTTPS vždy, implementovať PKCE pre verejné klienty, ukladať citlivé tokeny bezpečne (napr. v bezpečnom úložisku na zariadení), mať krátku životnosť access tokenov a možnosť revoke (odvolať prístup).
Pre vývojárov: praktické rady
- Nepoužívajte staré toky ako implicit alebo ROPC, ak to nie je absolútne nevyhnutné.
- Implementujte PKCE pre všetky klienty, ktoré nemajú dôverný spôsob udržiavať tajný kľúč.
- Používajte štandardné knižnice a overené implementácie namiesto vlastného kódu.
- Minimalizujte požadované scope na princípe „least privilege“.
- Umožnite používateľovi prehľad a jednoduché zrušenie udelených oprávnení (napr. v nastaveniach účtu).
- Logujte a monitorujte neobvyklé správanie (opakované neúspešné pokusy, žiadosti z neočakávaných IP).
Čo je OpenID Connect (OIDC) a prečo ho často vidíte pri prihlasovaní?
OIDC je nadstavba nad OAuth 2.0, ktorá rieši autentifikáciu. Klasický OAuth poskytuje prístupové tokeny pre autorizáciu, OIDC pridáva ID token (zvyčajne vo forme JWT), ktorý obsahuje informácie o identite používateľa (napr. e‑mail, meno). Preto keď kliknete „Prihlásiť sa cez Google“, často ide o kombináciu OAuth + OIDC.
Ako si chrániť svoje konto ako používateľ:
- Pred udelením prístupu si prečítajte, aké scopy aplikácia žiada.
- Pravidelne kontrolujte a odoberajte prístupy nepotrebným aplikáciám v nastaveniach účtu (Google, Facebook majú zoznam pripojených aplikácií).
- Zapnite dvojfaktorovú autentifikáciu (2FA) pre účet poskytovateľa identity.
- Neposkytujte heslo inej aplikácii – dôveryhodné aplikácie by mali vždy používať OAuth.
OAuth 2.0 je kľúčová technológia moderného webu a mobilných služieb: umožňuje pohodlné prihlásenia a prepojenia medzi službami bez zdieľania hesiel. Keď viete, ako funguje, dokážete lepšie posúdiť bezpečnosť služieb, ktoré používate, a vývojári vedia zaviesť bezpečné a užívateľsky prívetivé riešenia.