Čo je to ransomvér?
Ransomvér je typ škodlivého softvéru, ktorý zašifruje súbory na zariadení a požaduje výkupné za ich obnovenie. Bez zaplatenia môže prísť o prístup k dôležitým dátam.
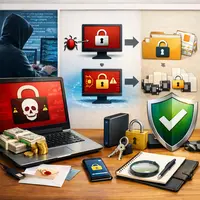
Ransomvér, známy aj ako ransomware, je typ malvéru (škodlivého softvéru), ktorý je navrhnutý tak, aby obmedzil prístup k počítačovému systému alebo súborom a následne požiadal obete o výkupné na obnovu prístupu. Tento typ útoku sa stal v posledných rokoch veľmi populárnym a nebezpečným, a to nielen pre jednotlivcov, ale aj pre firmy a organizácie na celom svete.
Ransomvér funguje väčšinou tak, že zašifruje súbory na infikovanom zariadení, čo znamená, že obete nemôžu získať prístup k svojim dátam bez dešifrovacieho kľúča, ktorý je často dostupný len po zaplatení výkupného. Útočníci obvykle požadujú platbu v kryptomene, ako je Bitcoin, aby zostali anonymní a aby bolo ťažšie vystopovať ich identitu.
Existuje niekoľko rôznych typov ransomvéru. Niektoré z nich sa zameriavajú na zašifrovanie súborov na počítači, zatiaľ čo iné môžu zamknúť celý operačný systém a zobraziť obete výstražnú správu, ktorá im oznámi, že ich údaje sú zamknuté a musia zaplatiť výkupné, aby ich získali späť. Niekedy ransomvér zahŕňa aj hrozby, že ak obeť nezaplatí v stanovenom čase, údaje budú trvalo vymazané alebo zverejnené.
Ransomvér sa šíri rôznymi spôsobmi. Najčastejšie sa dostáva do počítačov prostredníctvom phishingových e-mailov, ktoré obsahujú škodlivé odkazy alebo prílohy. Tieto e-maily môžu vyzerať ako legitímne správy od známych spoločností alebo osôb, čím sa zvyšuje pravdepodobnosť, že obeť na ne klikne. Okrem toho môže ransomvér preniknúť do systémov aj prostredníctvom zraniteľností v softvéri alebo pomocou nelegálne stiahnutých programov.
Pre obete ransomvéru môže byť situácia veľmi stresujúca a frustrujúca. Po infikovaní zariadenia môžu čelí neustálemu tlaku, aby zaplatili výkupné, a to aj napriek tomu, že neexistuje záruka, že po zaplatení dostanú dešifrovací kľúč. Mnoho odborníkov na kybernetickú bezpečnosť neodporúča platiť výkupné, pretože to môže podporiť ďalšie útoky a neexistuje žiadna záruka, že útočníci splnia svoje sľuby.
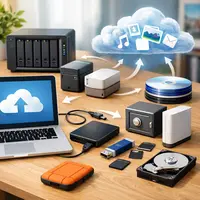
Prevencia proti ransomvéru je kľúčovým prvkom v boji proti tomuto typu útoku. Organizácie a jednotlivci by mali implementovať rôzne bezpečnostné opatrenia, ako sú pravidelné aktualizácie softvéru, používanie silných hesiel, vzdelávanie zamestnancov o phishingových útokoch a pravidelné zálohovanie dôležitých dát. Zálohy by mali byť uchovávané na oddelených zariadeniach alebo v cloude, aby sa minimalizovalo riziko ich zašifrovania ransomvérom.
Okrem toho je dôležité mať nainštalovaný a pravidelne aktualizovaný antivírusový softvér, ktorý môže pomôcť detegovať a odstrániť ransomvér predtým, ako spôsobí škodu. Organizácie by mali tiež zvážiť implementáciu pokročilých bezpečnostných riešení, ako sú firewally a systémy na detekciu a prevenciu narušenia, ktoré môžu poskytnúť ďalšiu vrstvu ochrany.
V prípade, že sa niekto stane obeťou ransomvéru, je dôležité okamžite odpojiť infikované zariadenie od siete, aby sa zabránilo šíreniu malvéru na ďalšie zariadenia. Následne by mali kontaktovať odborníkov na kybernetickú bezpečnosť, ktorí môžu poskytnúť pomoc pri obnove dát a vyšetrení incidentu.
Celkovo vzaté, ransomvér predstavuje vážnu hrozbu v digitálnom svete a jeho vplyv na jednotlivcov a organizácie môže byť devastujúci. Je nevyhnutné, aby sa všetky subjekty, či už ide o jednotlivcov alebo firmy, aktívne zapojili do ochrany svojich dát a systémov, aby minimalizovali riziko útoku ransomvérom.